
この記事のポイント
- Google管理コンソールで、ユーザー・グループ・サービスアカウントに期限付きの管理者ロールを付与できるようになりました(2026年9月23日 公式発表)
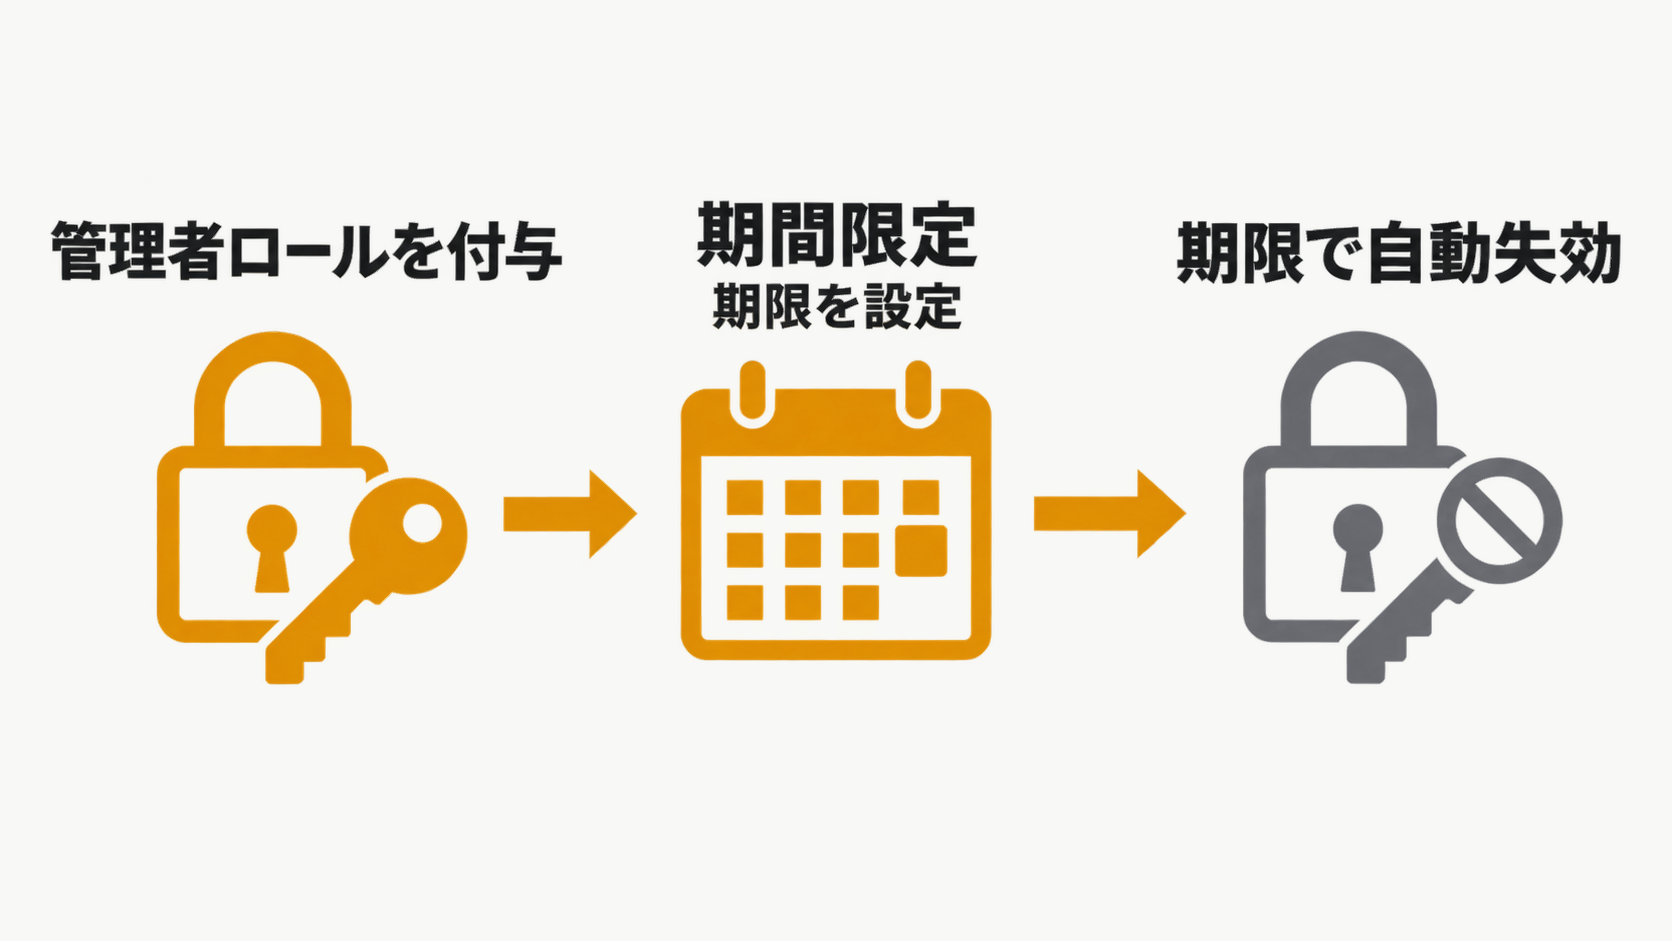
- 期限が来ると、手動操作なしに自動で権限が失効します
- 付与方法は**あらかじめ用意された期間(30日など)**か、任意の失効日時を指定するかの2通り
- 全てのGoogle Workspace顧客が対象で、即時リリース・計画的リリースの両ドメインで提供中
1何ができるようになった?
これまで管理者ロールは、付与すると管理者側で明示的に取り消すまで権限が残り続けるのが基本でした。短期プロジェクトや休職者のカバー、監査対応などで一時的に権限を渡したい場合でも、外し忘れが起きやすく、常時付与された権限(スタンディングアクセス)がセキュリティ上のリスクになっていました。
今回のアップデートで、ユーザー・グループ・サービスアカウントに対して、期間を定めた管理者ロールを付与できるようになりました。期限が来ると自動的に権限が失効するため、手動での取り消し作業や、失効忘れの管理が不要になります。
2対象と条件
公式ブログに記載されている条件は次のとおりです。
- 対象は全てのGoogle Workspace顧客
- 展開は即時リリース・計画的リリースの両ドメインで同時に提供中(すでに利用可能)
- プライマリ管理者(組織の主担当管理者)には一時的なロールを設定できない。プライマリ管理者は恒久的なスーパー管理者権限が必要なため
- 設定にはスーパー管理者権限が必要
新機能を自社でどう使うか、導入・設定とセットで無料相談を受け付けています。
無料相談を申し込む(入力30秒・営業電話なし)3使い方・設定
- 管理コンソールで、権限を付与したいユーザー・グループ・サービスアカウントを選択する
- 付与する管理者ロールを選ぶ
- **あらかじめ用意された期間(例: 30日)**を選ぶか、任意の失効日時を指定する
- 期限が来ると、権限は自動的に失効する
詳しい操作手順は、記事末尾の出典(公式ブログ)からヘルプセンターの「特定の期間、管理者ロールを割り当てる」ガイドを参照してください。
4中小企業への影響
10名規模の会社でも、「担当者が休みの間だけ経理の管理者権限を渡す」「システム移行作業の間だけ外部の支援者に権限を渡す」といった一時的な権限付与の場面は少なくありません。
- 付与のたびに取り消し予定をメモしたり、リマインダーを設定したりする手間がなくなります
- 退職者・休職者・外部協力者への権限の渡しすぎを防ぎやすくなります
- 管理者が1〜2名しかいない小規模な体制でも、権限管理の抜け漏れリスクを下げられる更新です
当社では、こうした管理コンソールの権限設計の見直しもあわせてご相談いただけます。
5よくある質問
Q1. 誰が設定できますか?
スーパー管理者が、管理コンソールからユーザー・グループ・サービスアカウントに対して設定します。
Q2. 期限が来たらどうなりますか?
手動での操作なしに、自動的に管理者ロールの権限が失効します。
Q3. 全員が対象ですか?
公式ブログによると、組織の主担当管理者(プライマリ管理者)には設定できません。プライマリ管理者は恒久的なスーパー管理者権限が必要なためです。